Kapitel
-
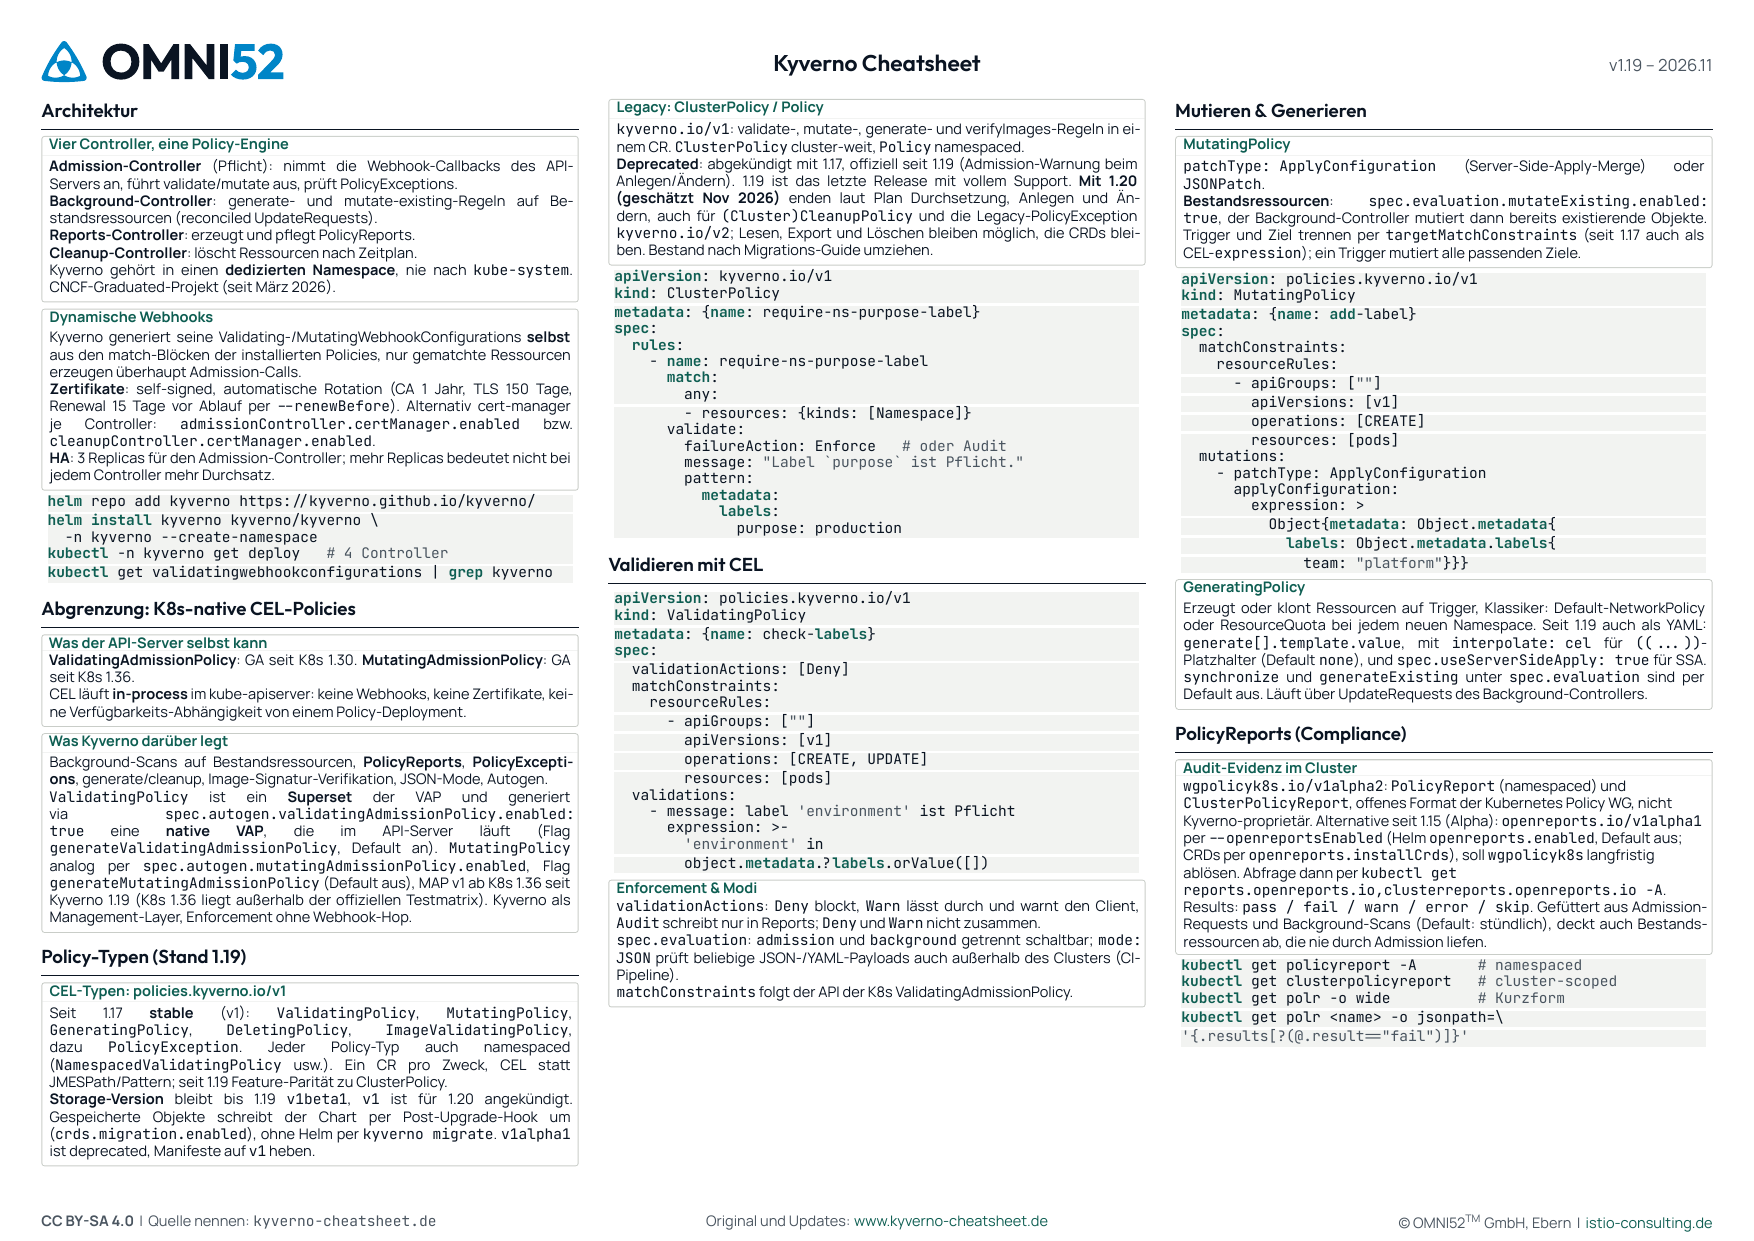
Architektur
Admission-, Background-, Reports- und Cleanup-Controller, dynamisch erzeugte Webhooks, Zertifikatsrotation und warum Kyverno in einen dedizierten Namespace gehört.
-
Abgrenzung: K8s-native CEL-Policies
Was ValidatingAdmissionPolicy und MutatingAdmissionPolicy im API-Server ohne Webhook leisten, was Kyverno darüber legt und wie spec.autogen eine native VAP erzeugt.
-
Policy-Typen (Stand 1.19)
ValidatingPolicy, MutatingPolicy, GeneratingPolicy, DeletingPolicy und ImageValidatingPolicy als policies.kyverno.io/v1 sowie der Weg weg von ClusterPolicy, bevor 1.20 ihre Durchsetzung beendet.
-
Validieren mit CEL
Enforcement mit Deny oder Audit, admission und background getrennt schalten, matchConstraints nach dem Muster der ValidatingAdmissionPolicy und der JSON-Mode für CI-Pipelines.
-
Mutieren & Generieren
ApplyConfiguration oder JSONPatch, mutateExisting auf Bestandsressourcen, Trigger und Ziel trennen sowie GeneratingPolicy für Default-NetworkPolicy und ResourceQuota je Namespace.
-
PolicyReports (Compliance)
PolicyReport und ClusterPolicyReport als offenes Format der Policy WG, die Alternative openreports.io, die fünf Ergebnisse und Background-Scans für Bestandsressourcen.
-
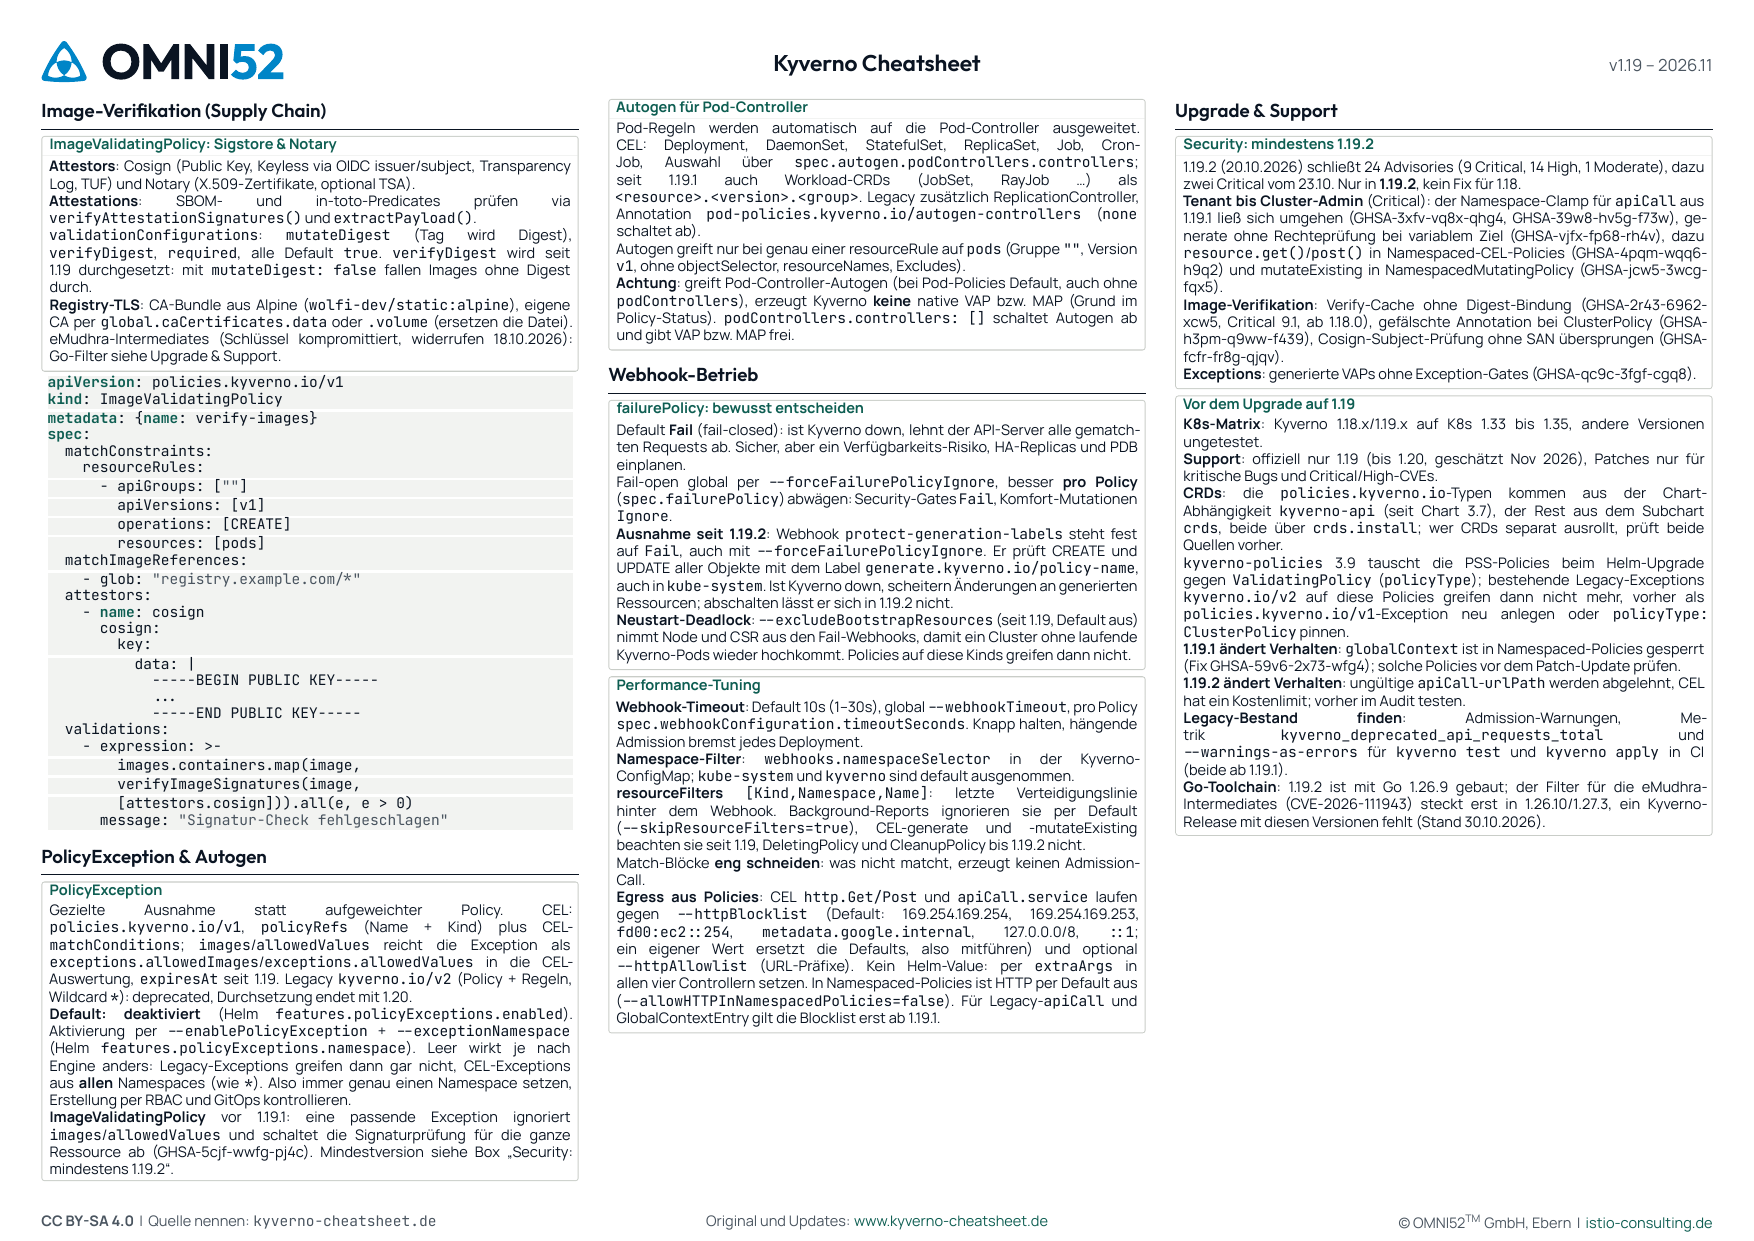
Image-Verifikation (Supply Chain)
ImageValidatingPolicy mit Cosign (Public Key, Keyless) und Notary, SBOM- und in-toto-Attestations prüfen, die Digest-Optionen mutateDigest und verifyDigest seit 1.19 sowie das Registry-TLS im Image.
-
PolicyException & Autogen
Gezielte Ausnahmen mit policyRefs und expiresAt, exceptionNamespace richtig setzen, die Lücke vor 1.19.1 bei ImageValidatingPolicy und Autogen für Pod-Controller.
-
Webhook-Betrieb
failurePolicy zwischen Fail und Ignore, der fest auf Fail stehende Webhook protect-generation-labels seit 1.19.2, der Neustart-Deadlock, Timeouts pro Policy, resourceFilters und die httpBlocklist für Egress aus Policies.
-
Upgrade & Support
24 Advisories in 1.19.2 vom 20.10.2026 und die Mindestversion 1.19.2, K8s-Matrix und Support-Fenster, CRD-Quellen im Chart, Go-Toolchain und was beim Upgrade auf 1.19 und kyverno-policies 3.9 zu prüfen ist.
-
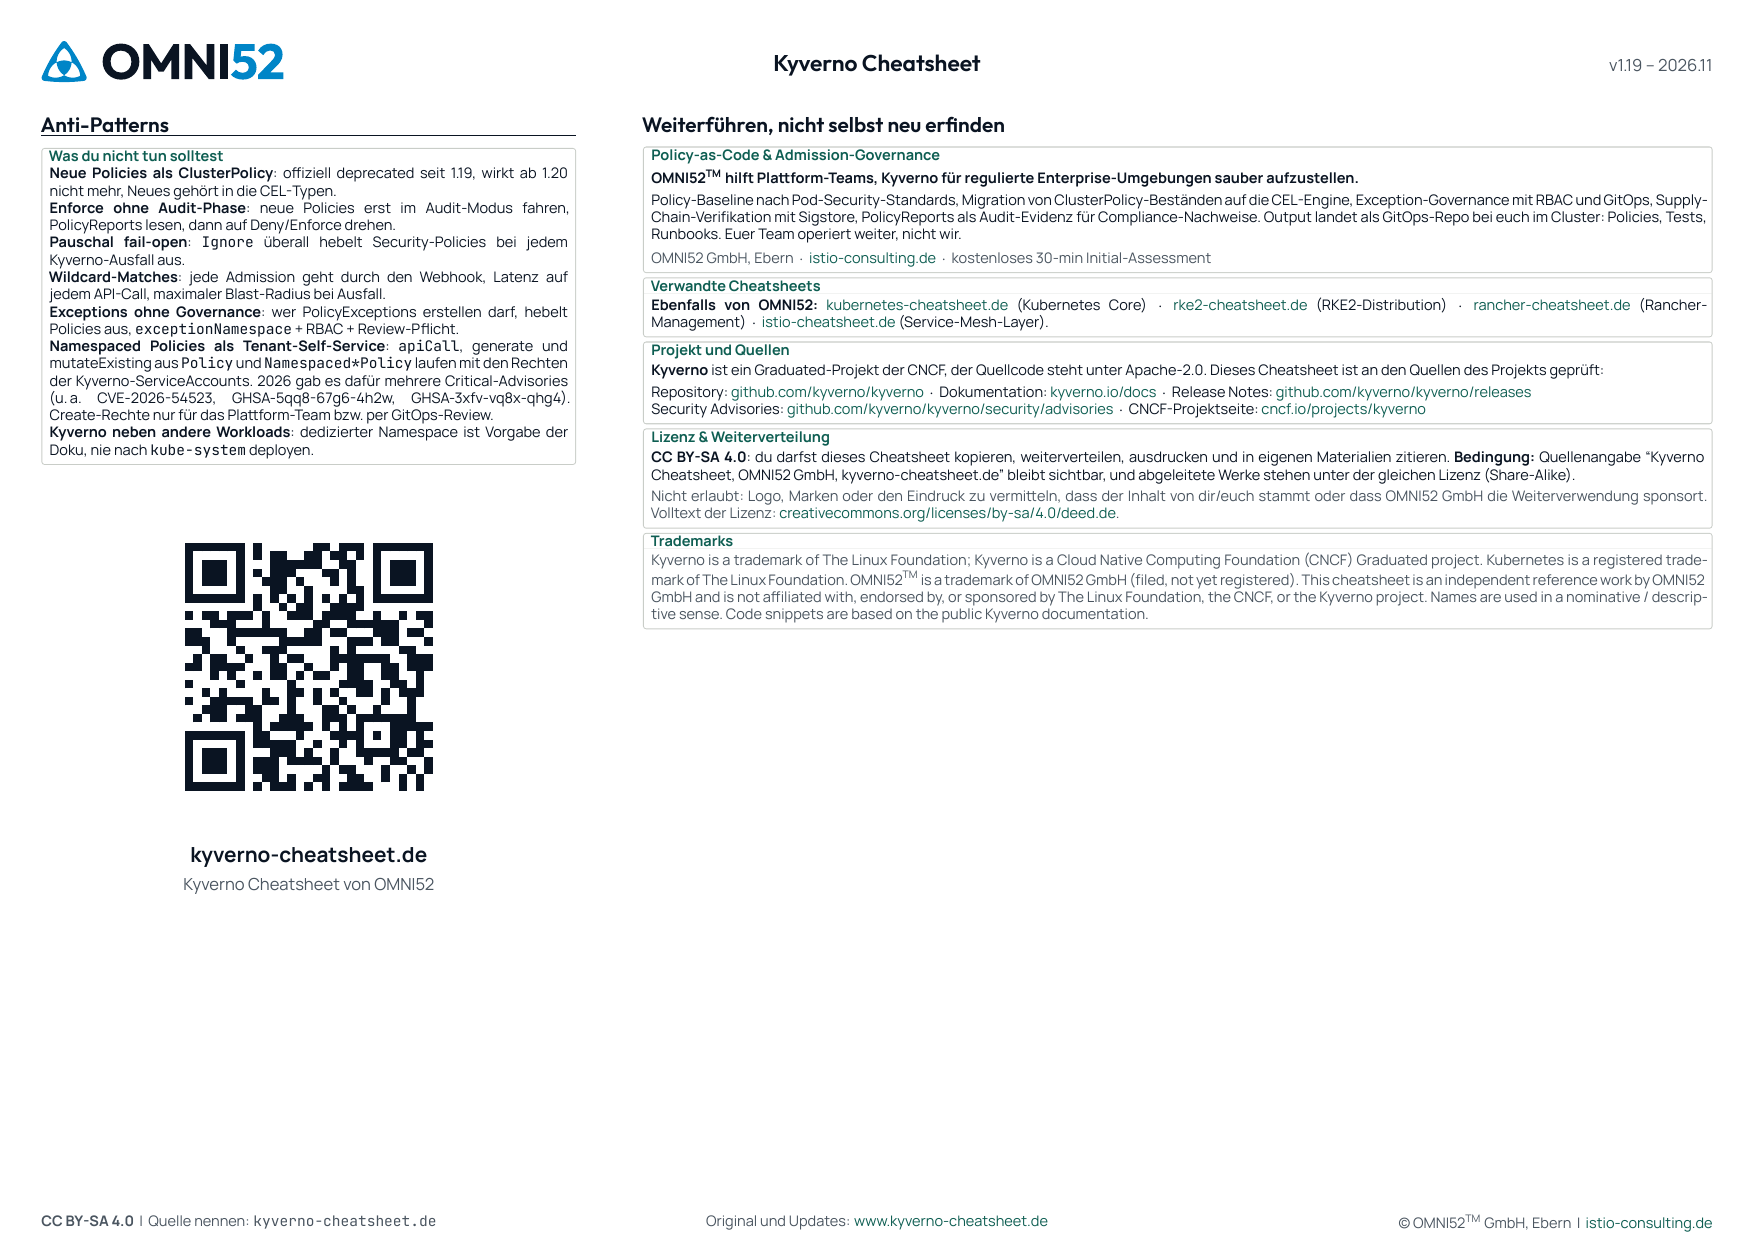
Anti-Patterns
Was bei Kyverno im Betrieb schiefgeht: neue Policies als ClusterPolicy, Enforce ohne Audit-Phase, pauschales fail-open, Wildcard-Matches und Namespaced Policies als Tenant-Self-Service.
Alle Kapitel auf einer Seite, zum Durchsuchen mit Strg+F und zum Drucken.
Vorschau (3 Seiten A4 quer)
PDF herunterladen
Direkter Download, keine Mail-Adresse nötig. CC BY-SA 4.0: kopieren, drucken, weiterverteilen ist ausdrücklich erlaubt, solange die Quellenangabe sichtbar bleibt.
Verwandte Cheatsheets
Ebenfalls von OMNI52:
kubernetes-cheatsheet.de, Kubernetes Core
rke2-cheatsheet.de, RKE2-Distribution
rancher-cheatsheet.de, Rancher-Management
istio-cheatsheet.de, Service-Mesh-Layer (Istio in der Tiefe)
Projekt und Quellen
Kyverno ist ein Graduated-Projekt der CNCF, der
Quellcode steht unter Apache-2.0. Dieses Cheatsheet ist an den
Quellen des Projekts geprüft:
Repository: github.com/kyverno/kyverno
Dokumentation: kyverno.io/docs
Release Notes: github.com/kyverno/kyverno/releases
Security Advisories: github.com/kyverno/kyverno/security/advisories
CNCF-Projektseite: cncf.io/projects/kyverno
Lizenz & Weiterverteilung
Nicht erlaubt: Logo, Marken oder den Eindruck zu vermitteln, dass der Inhalt von dir/euch stammt oder dass OMNI52 GmbH die Weiterverwendung sponsort.
Volltext der Lizenz: creativecommons.org/licenses/by-sa/4.0/deed.de.
Kyverno is a trademark of The Linux Foundation; Kyverno is a Cloud Native Computing Foundation (CNCF) Graduated project. Kubernetes is a registered trademark of The Linux Foundation. OMNI52™ is a trademark of OMNI52 GmbH (filed, not yet registered). This website is operated by OMNI52 GmbH and is not affiliated with, endorsed by, or sponsored by The Linux Foundation, the CNCF, or the Kyverno project. “Kyverno” is used in a nominative / descriptive sense to indicate the technology this cheatsheet documents.